Позначка: кібербезпека

  • Ветерани та люди з інвалідністю проходитимуть навчання з кіберзахисту

    Ветерани та люди з інвалідністю проходитимуть навчання з кіберзахисту

    Під час Київського міжнародного форуму з кіберстійкості 2026 Міністерство соціальної політики, сім’ї та єдності України підписало меморандум про співпрацю з Кіберакадемія SHERIFF. У межах проєкту CyberBee передбачено навчання перших двох тисяч учасників. Про це повідомили в міністерстві.

    Ініціатива спрямована на поєднання підготовки у сфері кібербезпеки за міжнародними стандартами з реальними можливостями працевлаштування. Пріоритетною категорією є люди з інвалідністю I та II групи, для яких кіберсфера розглядається як одна з найбільш доступних і перспективних галузей зайнятості завдяки високому попиту на фахівців та відсутності фізичних бар’єрів.

    Міністр соціальної політики, сім’ї та єдності України Денис Улютін зазначив, що в країні понад 1,7 мільйона людей з інвалідністю I та II групи. За його словами, розвиток цифрових професій може стати для них шляхом до фінансової самостійності, соціальної інтеграції та переходу від отримання соціальних виплат до активної участі в економіці.

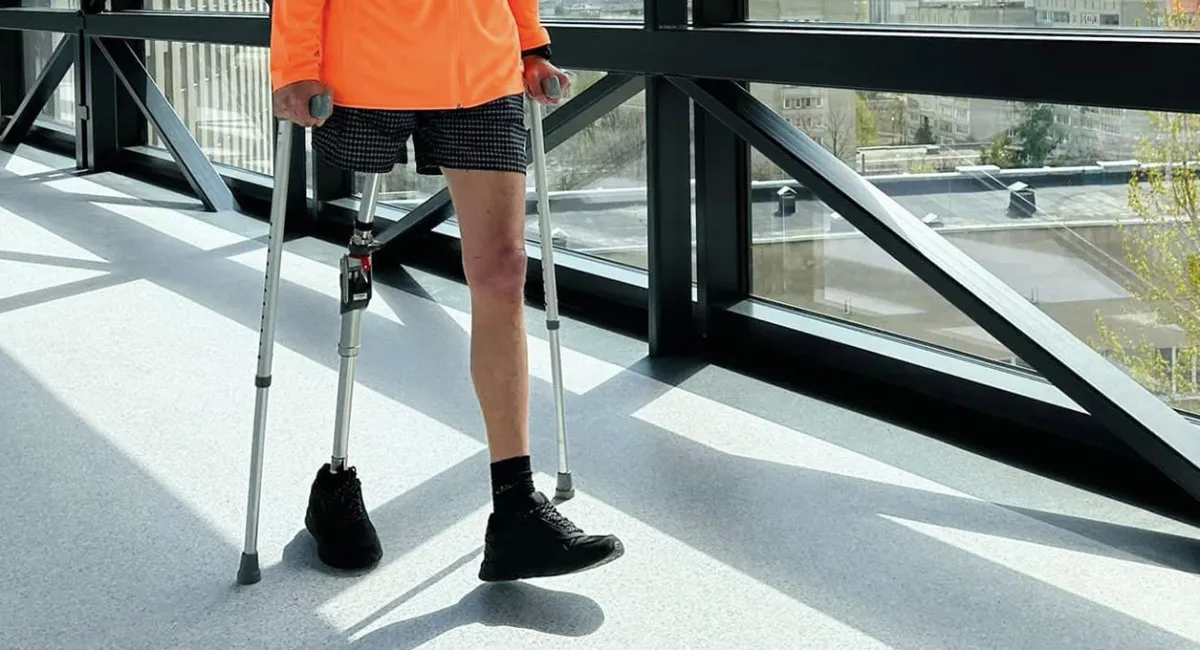
    У межах пілотного проєкту «Кіберполк SHERIFF» навчання вже проходять перші 36 учасників, серед яких є ветерани зі складними ампутаціями. Проєкт реалізується як практичний механізм професійної перекваліфікації з подальшою інтеграцією у ринок праці.

    Засновник холдингу SHERIFF Дмитро Стрижов підкреслив, що ініціатива є інвестицією в людський капітал. За його словами, в Україні вже відчувається дефіцит фахівців із кібербезпеки, а проєкт покликаний поєднати соціальну відповідальність бізнесу з потребами ринку та посиленням цифрової стійкості держави.

    Навчання триватиме від 9 до 12 місяців. Програма передбачає практичну спеціалізацію та підготовку до міжнародної сертифікації, а також опанування напрямів SOC, Incident Response і Defensive Security. Учасники отримають доступ до адаптованих форматів навчання з урахуванням принципів безбар’єрності та універсального дизайну.

    Окрім освітнього компоненту, проєкт передбачає методологічну підтримку, консультації щодо вибору спеціалізації, допомогу у підготовці резюме, проходженні співбесід і супровід на етапі працевлаштування. Особлива увага приділяється співпраці з роботодавцями та створенню умов для довгострокового професійного розвитку.
  • Українців атакують фішинговими листами під виглядом НБУ

    Українців атакують фішинговими листами під виглядом НБУ

    В Україні зафіксували нову хвилю шахрайських електронних розсилок, які маскуються під офіційні повідомлення Національного банку України. Зловмисники надсилають листи з нібито вимогою надати документи від імені Департаменту фінансового моніторингу, використовуючи підроблені підписи та шкідливі вкладення.

    У таких повідомленнях шахраї апелюють до терміновості та можливих наслідків у разі ігнорування запиту. Листи надходять із різних електронних адрес, які не мають жодного стосунку до НБУ, однак візуально оформлені так, щоб виглядати офіційно.

    Вкладені файли або посилання містять шкідливе програмне забезпечення. Після відкриття таких файлів зловмисники можуть отримати доступ до комп’ютера користувача, викрасти персональні або фінансові дані, а також встановити приховані програми для подальших атак.

    У Національному банку наголошують, що всі службові електронні листи надсилаються виключно з офіційної корпоративної пошти. Будь-які звернення з інших адрес є ознакою шахрайства.

    Фахівці закликають не відкривати вкладення, не переходити за підозрілими посиланнями та не відповідати на подібні листи. Особливу небезпеку становлять повідомлення з формулюваннями про «термінову перевірку», «фінансові порушення» або «ризик санкцій».

    Такі схеми належать до фішингу — виду кіберзлочинів, коли людей вводять в оману, імітуючи офіційні установи. Основний інструмент шахраїв — психологічний тиск і створення відчуття страху або нагальності.

  • Шахраї масово надсилають фейки від імені ДПС

    Шахраї масово надсилають фейки від імені ДПС

    Державна податкова служба застерегла платників податків: зловмисники масово розсилають підробні електронні листи з адрес, схожих на офіційні, у яких містяться шкідливі вкладення. Відкриття файлів може призвести до зараження пристрою та несанкціонованого доступу до даних.

    ДПС повідомила про чергову хвилю шахрайських розсилок, під час яких злочинці видають себе за відомство, використовуючи підроблені адреси на кшталт [email protected] або [email protected]. Тема повідомлень зазвичай звучить як «Термінове повідомлення: Уточнення податкової звітності за результатами перевірки». У відомстві підкреслили, що такі листи не мають жодного стосунку до ДПС.

    У листах додаються вкладення — архіви або виконувані файли — які містять шкідливе програмне забезпечення. Як попереджають податківці, відкриття таких файлів може дозволити зловмисникам заволодіти інформацією на комп’ютері, встановити віруси або отримати віддалений доступ.

    ДПС закликає не довіряти повідомленням з подібних адрес, не відкривати підозрілі вкладення та перевіряти достовірність кореспонденції безпосередньо через офіційні канали служби. Також відомство нагадало про базові правила кібергігієни й порадило у разі сумнівів звертатися до ДПС для підтвердження факту надсилання.

  • Шахраї маскуються під ГНС: як не стати жертвою вірусу

    Шахраї маскуються під ГНС: як не стати жертвою вірусу

    Державна податкова служба України зафіксувала нові масові розсилки підроблених електронних листів від імені ГНС. Мовиться про листи з адрес [email protected] та [email protected], які активно надходять українцям у листопаді 2025 року.

    Надсилання листів із подібними доменами дозволяє шахраям маскувати їх під офіційні повідомлення податкової. Найпоширеніша тема повідомлень — «Срочное уведомление: уточнение налоговой отчетности по результатам проверки». Відкриття таких листів може призвести до зараження комп’ютера, телефону або планшета вірусом, що дозволяє зловмисникам отримувати доступ до особистих даних, включно з банківськими додатками та інтернет-банкінгом.

    Податкова попереджає, що шкідливе програмне забезпечення часто надходить у вигляді вкладень у форматах zip, rar, scr або exe. Відкриття файлів автоматично запускає вірус, який може непомітно контролювати пристрій та викрадати дані.

    ГНС дала рекомендації для безпеки:

    1. Не відкривати підозрілі вкладення в електронних листах.

    2. Використовувати антивірусні програми на всіх пристроях.

    3. Бути уважними навіть якщо адреса відправника здається легітимною.

    4. За можливості перевіряти достовірність листа, уточнюючи факт його відправки у відправника.

    Особливо активність шахраїв збільшується наприкінці осені — період активної податкової кампанії. До 19 листопада фізичні особи-підприємці повинні сплатити єдиний податок та військовий збір, бізнес — податок на прибуток за III квартал 2025 року, ренту та інші збори. А 20 листопада завершується подання декларацій з ПДВ, акцизів та ренти за жовтень, що створює напружений період для бухгалтерів і підприємців.

  • Чому користувачі довіряють смартфонам більше, ніж ноутбукам

    Чому користувачі довіряють смартфонам більше, ніж ноутбукам

    У світі, де приватність стає дедалі більшою розкішшю, багато користувачів намагаються захиститися від потенційного онлайн-стеження. Найпоширеніший спосіб — заклеїти камеру ноутбука. Але при цьому більшість людей спокійно користуються смартфоном із відкритим об’єктивом. Чому так і чи дійсно ноутбук становить більшу небезпеку?

    Камера ноутбука: постійне «вікно у дім»

    Заклеювання вебкамери — простий і ефективний метод убезпечити себе від стороннього нагляду. Хакери неодноразово отримували доступ до камер користувачів через трояни, фішингові листи чи вразливості системи, знімаючи людей без їхнього відома.

    Фахівці з кібербезпеки пояснюють, що ноутбук часто розташований у спальнях чи вітальнях — у місцях приватного життя, тому є привабливою ціллю для зловмисників. Камера дивиться в один напрямок, що дозволяє вести спостереження навіть без руху пристрою.

    Саме тому навіть керівники ІТ-компаній, зокрема Марк Цукерберг, не нехтують цим простим захистом — заклеюють камери та мікрофони на своїх ноутбуках.

    Смартфон здається безпечнішим

    На відміну від ноутбука, смартфон не стоїть постійно у фіксованому положенні — він у кишені, сумці чи просто лежить екраном донизу. Це зменшує ризик постійного спостереження.

    До того ж, сучасні операційні системи Android та iOS мають розгалужену систему дозволів: програми не можуть користуватися камерою без вашої згоди. Хоча експерти попереджають — повної гарантії це не дає.

    «Ризик зламу смартфонної камери нижчий, але можливий. У разі зараження шпигунським ПЗ можна помітити підвищене споживання батареї чи мобільних даних», — пояснює аналітик ESET Україна Дмитро Горобець.

    Мікрофон — слабке місце, яке складно заглушити

    Фізично заклеїти мікрофон марно: навіть через шар клейкої стрічки він частково передає звук. А у смартфоні це взагалі неможливо — блокування мікрофона позбавить пристрій основної функції зв’язку.

    Як реагують українці

    За даними Кіберполіції України, понад 60% українців вважають, що їхня приватність під загрозою, але лише 10% реально використовують фізичні способи захисту. Після пандемії та масових випадків витоку відео з вебкамер, інтерес до цифрової безпеки зріс.

    Українські компанії радять користувачам перевіряти дозволи застосунків, не залишати ноутбук з увімкненою камерою без нагляду і встановлювати шторки, які нині пропонують багато виробників ноутбуків.

    Як убезпечити себе

    • Закривайте камеру, якщо не користуєтесь нею постійно.

    • Перевіряйте дозволи додатків на смартфоні.

    • Не завантажуйте підозрілі програми.

    • Використовуйте антивірус і двофакторну автентифікацію.

    • Якщо камера чи мікрофон активуються самостійно — це сигнал небезпеки.

    Заклеїти камеру — не прояв параної, а розумна звичка у добу цифрової прозорості. Смартфони мають кращий захист, але ризик зламу ніколи не дорівнює нулю. Тож фізичне закриття камери — це простий, але ефективний крок до власної кібербезпеки.

  • Ознаки, що за вашим смартфоном стежать: як вчасно розпізнати загрозу

    Ознаки, що за вашим смартфоном стежать: як вчасно розпізнати загрозу

    Смартфон став основним носієм нашої особистої інформації — від приватного листування до банківських операцій. Саме тому його злам або приховане стеження може становити серйозну загрозу безпеці. Важливо вміти розпізнати ознаки, що пристрій використовують без вашої згоди.

    Одним із головних попереджувальних сигналів є різке збільшення споживання заряду батареї чи мобільного трафіку. Якщо телефон швидко розряджається без активного використання або ви помічаєте підозрілі стрибки інтернету, це може бути результатом роботи шпигунського ПЗ у фоновому режимі.

    Особливу увагу слід звернути на самовільну активацію камери чи мікрофона. Якщо під час дзвінків чути сторонні шуми, клацання або ехо, це може свідчити про прослуховування. Не менш тривожно, коли камера активується без вашої участі або з’являються ознаки запису.

    Поява невідомих програм — ще один серйозний сигнал. Шкідливе ПЗ часто маскується під системні служби або «оновлення ОС». Якщо такі додатки неможливо видалити, а телефон починає зависати, перегріватися або самостійно перезавантажуватися, варто негайно перевірити пристрій на віруси та шпигунські модулі.

    Щоб знизити ризики, встановлюйте додатки лише з офіційних магазинів, уважно контролюйте надані дозволи й регулярно оновлюйте операційну систему. Використання антивірусного ПЗ та періодичний аналіз витрат батареї та трафіку допоможуть вчасно виявити небезпеку.

    Пильність — головний захист від стеження. Регулярно перевіряйте роботу свого смартфона та не ігноруйте навіть дрібні відхилення. Саме увага до деталей допоможе зберегти конфіденційність і захистити особисті дані.

  • Канада виділяє 92 млн грн на зміцнення кіберстійкості України

    Канада виділяє 92 млн грн на зміцнення кіберстійкості України

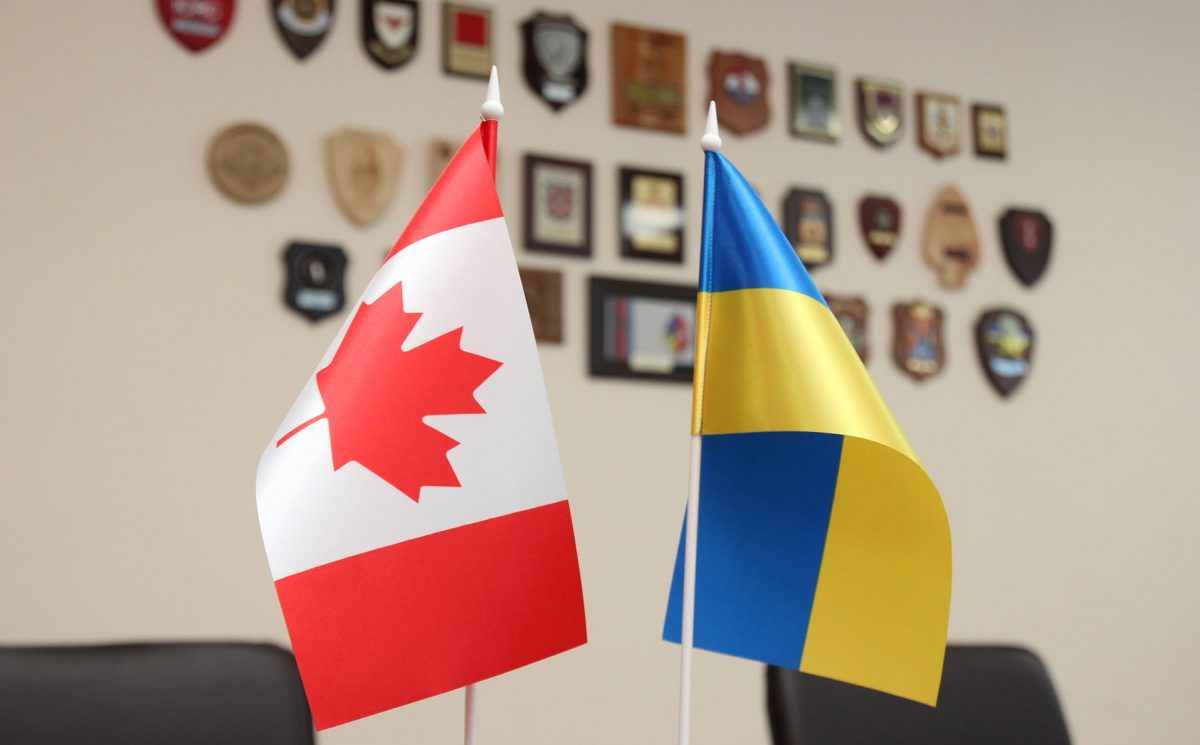
    Канада надасть Україні 92 мільйони гривень на розвиток цифрової безпеки та захист критичної інфраструктури. Про це повідомили у Міністерстві цифрової трансформації України.

    Фінансування буде спрямовано на реалізацію стратегічних ініціатив, спрямованих на підвищення рівня кіберстійкості держави. Зокрема, кошти використають для:

    • захисту критичної інфраструктури,

    • протидії кібератакам і загрозам,

    • створення систем раннього виявлення та реагування на інциденти,

    • закупівлі сучасного обладнання для кіберзахисту.

    У МЗС Канади наголосили, що під час війни стабільна робота цифрових державних сервісів і критичної інфраструктури має вирішальне значення.

    «Канада підтримує Україну в багатьох сферах, зокрема у сфері кібербезпеки. Ця допомога — не лише реакція на теперішні виклики, а й інвестиція в довгострокову цифрову стійкість України», — зазначили в канадському уряді.

    Канада вже визначила шість пріоритетних проєктів для фінансування. Серед них — підтримка Державної судової адміністрації України, Чорнобильської АЕС та Державної прикордонної служби України.

    З початку повномасштабного вторгнення Україна постійно зазнає кібератак, спрямованих на державні установи, енергетичну та військову інфраструктуру. Міжнародна підтримка допомагає посилити цифрову оборону та запровадити сучасні технології кіберзахисту.

  • Поліція попередила про нову шахрайську схему з «кружечками» у Telegram

    Поліція попередила про нову шахрайську схему з «кружечками» у Telegram

    Поліція Черкаської області попереджає громадян про новий вид онлайн-шахрайства, який активно поширюється в месенджері Telegram. Зловмисники використовують так звані «кружечки» – короткі відео чи аудіозаписи, щоб ввести в оману друзів та знайомих жертви.

    Аферисти зламують акаунти користувачів, завантажують їхні реальні голосові або відеоповідомлення та монтують підроблені діалоги. У таких фейкових «кружечках» начебто сам власник акаунта просить гроші. Далі шахраї розсилають ці записи контактам жертви, сподіваючись отримати швидкий переказ.

    Правоохоронці закликають не довіряти підозрілим повідомленням, навіть якщо вони надходять від знайомих. У разі отримання подібних «прохань» слід перевірити інформацію: зателефонувати людині або написати їй у іншому месенджері. Також варто активувати двофакторну автентифікацію в Telegram, щоб знизити ризик зламу.

    Поліція наголошує: бути пильними та попередити друзів і близьких про нову шахрайську схему – найкращий спосіб уберегтися від втрати грошей.

  • Єдина інформаційна система соціальної сфери: що знатиме держава про українців

    Єдина інформаційна система соціальної сфери: що знатиме держава про українців

    18 вересня Верховна Рада ухвалила законопроєкт №11377 про створення Єдиної інформаційної системи соціальної сфери. Документ передбачає масштабне збирання та об’єднання даних про громадян з десятків державних реєстрів.

    У системі формуватиметься повна картина про людину: від її статусу у військовому обліку та перетину кордону — до майна, транспорту, податків і навіть наявних виконавчих проваджень. Перелік реєстрів не є вичерпним і може розширюватися рішенням уряду.

    Серед основних джерел даних:

    • реєстр військовозобов’язаних «Оберіг»;

    • електронна система охорони здоров’я (ЕСОЗ);

    • демографічний реєстр;

    • реєстр транспортних засобів;

    • податковий реєстр;

    • земельний кадастр;

    • реєстр нерухомості;

    • автоматизована система виконавчого провадження;

    • судова інформаційна система.

    Органи влади зобов’язані надавати дані в систему. Неподання або затримка інформації тягне за собою відповідальність посадовців. Для роботи системи можна буде використовувати центри обробки даних, розташовані за межами України, але лише за погодженням із СБУ.

    Витрати на створення та модернізацію системи покриватимуться як із держбюджету, так і за рахунок міжнародних фінансових організацій, інвесторів та донорів. При Мінсоцполітики створять спеціальний моніторинговий орган, куди увійдуть правозахисники, фахівці з кібербезпеки та соціальної політики. Він матиме доступ до неперсоніфікованих даних про роботу системи та зможе залучати незалежних експертів.

    Закон дозволяє державі самостійно оновлювати інформацію про громадян, у тому числі вносити відомості з інших баз без особистої участі людини. На основі даних системи формуватимуться аналітичні матеріали та статистика.

    Таким чином, ухвалений закон фактично створює єдиний цифровий реєстр, що міститиме всі основні дані про українців.

  • Новий Android-вірус обходить антивіруси та ховається в системі

    Новий Android-вірус обходить антивіруси та ховається в системі

    Дослідники з кібербезпеки зафіксували нову хвилю еволюції шкідливих програм для Android. Віруси тепер маскуються ще ефективніше: вони модифікують структуру APK-файлів, застосовують незвичні алгоритми стиснення та використовують геозонування. У результаті більшість антивірусів не встигають виявити загрозу, і вона потрапляє на пристрій непоміченою.

    Одним з методів заплутування фахівців є зміна бітових прапорців у ZIP-архівах — це викликає помилки під час розпакування та перешкоджає використанню стандартних інструментів аналізу. Після встановлення шкідник ховає свій значок серед системних програм, роблячи себе практично невидимим для користувача.

    Особливої складності додає використання геозонування: вірус автоматично блокує власну активацію в певних регіонах, щоб уникнути виявлення під час технічного аналізу. Таким чином, зловмисники мінімізують ризик викриття під час тестування в лабораторіях безпеки.

    Ще одна небезпечна функція — передача інструкцій через рекламні мережі. Зловмисне ПЗ перенаправляє користувача на сумнівні сайти, де його спонукають до встановлення додаткових програм, які часто теж є шкідливими або шпигують за жертвою.

    Фахівці з безпеки наголошують: зловмисники стали значно обережнішими та технічно підготовленішими. Щоб зменшити ризики, варто встановлювати додатки лише з офіційних джерел (наприклад, Google Play), регулярно оновлювати антивірус і уважно перевіряти, які дозволи надаєте програмам.